Un message de prévention peut être largement partagé sans aider personne au moment décisif. Dans une communauté crypto, dire « attention aux arnaques » ne suffit pas : il faut expliquer quoi vérifier, quelle action suspendre et vers qui se tourner lorsqu’un faux support, une signature suspecte ou un prétendu airdrop apparaît.
Ce guide s’adresse aux équipes de services crypto, aux créateurs pédagogiques et aux responsables de communautés Web3. Il propose une méthode pour passer d’une alerte générale à des consignes compréhensibles, vérifiées et testées, sans demander aux membres de révéler leurs données sensibles.
Préparer un brief de prévention centré sur trois situations à risque
Avant de rédiger, décrivez les personnes à qui vous vous adressez et les décisions qu’elles devront prendre. Un débutant qui découvre son premier portefeuille n’a pas les mêmes repères qu’un utilisateur habitué aux applications décentralisées. Précisez aussi le canal de diffusion, le vocabulaire déjà connu et le comportement recherché : par exemple, interrompre une conversation avec un faux support plutôt que répondre dans l’urgence.
Pour améliorer la formulation d’un message ou d’un visuel, un espace tel qu’OhlasAi peut servir, à titre facultatif, à obtenir un retour sur un texte, une création ou un brief en fonction de l’objectif et du public. Son rôle reste éditorial : ce n’est ni un détecteur de phishing ni un auditeur de portefeuille. Les scénarios et les consignes doivent venir de sources techniques vérifiées ; ne transmettez pas de phrase de récupération, de clé privée ou d’autres données sensibles dans le brief.
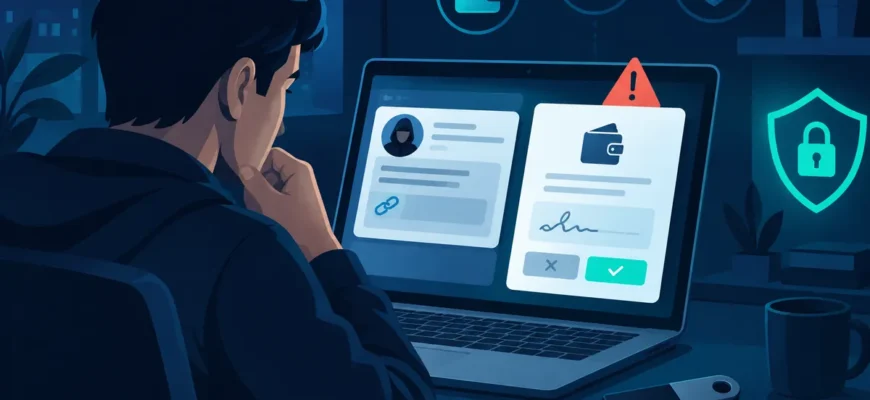
Concentrez la campagne sur trois situations faciles à reconnaître. Premièrement, un compte se fait passer pour le support et demande de « vérifier » un portefeuille. Deuxièmement, une application demande une signature ou une autorisation de dépense que l’utilisateur ne comprend pas. Troisièmement, une annonce d’airdrop promet des jetons et pousse à agir rapidement sur un site inconnu. Pour chacune, notez le contexte, le signal d’alerte et le geste attendu.
Le brief doit également fixer une limite importante : un message clair n’est pas nécessairement techniquement exact. Une équipe peut simplifier une explication pour la rendre accessible, mais elle ne doit pas supprimer une nuance qui change la décision de l’utilisateur. Prévoyez donc dès le départ une personne chargée de vérifier les consignes et une autre chargée de leur lisibilité.
Transformer chaque alerte en une action précise pour l’utilisateur
Une bonne consigne commence par une situation concrète et se termine par un geste réalisable. Au lieu de « méfiez-vous des faux supports », essayez : « Un compte vous contacte en privé pour résoudre un problème ? Ne partagez aucune phrase de récupération. Fermez la conversation et contactez le service par son canal officiel, retrouvé indépendamment. » Le message indique ainsi ce qu’il faut arrêter et comment reprendre contact sans utiliser le lien envoyé par l’inconnu.
Pour une annonce d’airdrop, évitez de suggérer qu’un seul indice suffit à authentifier une offre. Un compte connu peut être usurpé, et une annonce peut reprendre des visuels familiers. Invitez plutôt les membres à vérifier l’adresse exacte du site et à retrouver l’annonce depuis les canaux officiels du projet, sans suivre directement le lien reçu. Une offre très alléchante ou une pression temporelle justifie une vigilance accrue, sans être la seule preuve d’une fraude.
La fiche Que faire en cas de phishing ou hameçonnage ? fournit une base utile pour ces messages : examiner l’expéditeur, vérifier la destination d’un lien et l’adresse du site, puis contacter directement l’organisme concerné en cas de doute. Adaptez ces réflexes aux habitudes de votre communauté, sans présenter la vérification visuelle d’une adresse comme une garantie absolue.
La demande de signature mérite un message distinct. Connecter un portefeuille, signer un message et approuver une transaction ou une autorisation de dépense ne sont pas des opérations identiques. Expliquez que l’utilisateur doit lire ce que son portefeuille lui présente, vérifier l’application et l’adresse concernées, et refuser ou interrompre l’opération s’il ne comprend pas sa portée. Une signature peut aussi avoir des conséquences : il ne faut donc pas la présenter comme inoffensive par principe.
Pour rendre l’ensemble mémorisable, donnez une action principale par support : une courte publication sur le faux support, une carte sur la signature, une autre sur l’airdrop. Évitez les captures de vrais échanges contenant des identifiants ou des liens actifs vers des sites suspects. Une illustration fictive, clairement signalée comme telle, peut montrer les indices sans transformer le matériel pédagogique en vecteur de risque.
Faire valider les consignes techniques avant de publier
Une relecture technique devrait porter sur chaque affirmation, et non seulement sur l’impression générale. Demandez à une personne compétente en sécurité des portefeuilles de contrôler le scénario, les termes employés, les conséquences décrites et les gestes proposés. Conservez pour chaque consigne une source, une date de vérification et le nom ou le rôle du valideur. Si une procédure dépend d’un portefeuille, d’un réseau ou d’une application, indiquez cette dépendance plutôt que d’annoncer une marche à suivre universelle.
La documentation officielle Sécurité sur Ethereum et prévention des arnaques rappelle notamment de ne jamais partager sa phrase de récupération ou ses clés privées, de ne pas en faire de capture d’écran, de vérifier les adresses et de lire les transactions avant de signer. Elle recommande aussi de limiter les autorisations de dépense des contrats intelligents au montant nécessaire. Ce sont des points de départ pour la vérification, à adapter au contexte précis de la campagne.
La supervision humaine s’applique également aux outils de rédaction. Sur https://www.ohlas.uk/about, OhlasAi indique que l’IA analyse les données et propose une stratégie, tandis que l’utilisateur examine les recommandations, les ajuste et prend la décision finale. Ce principe ne remplace pas l’expertise crypto : l’approbation technique des consignes reste une étape distincte, que cette page ne fournit pas.
Vérifiez enfin les formulations trop rassurantes. « Ne partagez jamais votre phrase de récupération » est une règle claire ; « si vous ne la partagez pas, votre portefeuille est en sécurité » est une promesse excessive. Une autorisation de dépense mal comprise, un appareil compromis ou une interaction avec une application malveillante peuvent présenter d’autres risques. De même, aucun message ne devrait laisser entendre qu’un contrôle préalable élimine toutes les possibilités de fraude.
Tester la compréhension sans piéger les membres de la communauté
Avant une diffusion large, présentez les brouillons à quelques personnes représentatives du public, dont des débutants. Donnez-leur un scénario fictif : « Vous recevez un message privé affirmant que votre portefeuille doit être synchronisé. Que faites-vous ? » Demandez-leur ensuite d’expliquer leur décision avec leurs propres mots. L’objectif n’est pas de mesurer leur capacité à réciter une règle, mais de voir s’ils savent interrompre l’échange et retrouver un canal fiable.
Pour la signature, montrez une description fictive d’une demande et demandez ce que la personne vérifierait avant d’agir. Si elle répond simplement « je clique si le logo est connu », le message doit probablement mieux expliquer les limites des apparences. Si elle ne comprend pas la différence entre une demande de connexion et une autorisation de dépense, reformulez avec l’aide du valideur technique au lieu d’ajouter du jargon.
Ne demandez jamais de secrets pour le test. Aucune phrase de récupération, clé privée, capture d’écran de portefeuille réel ou connexion à une application n’est nécessaire. Utilisez des exemples inventés et des réponses libres ; limitez la collecte aux informations utiles à l’évaluation. Prévenez les participants du cadre de l’exercice et évitez les simulations trompeuses susceptibles de créer une vraie panique ou d’inciter à cliquer sur un lien inconnu.
Recherchez les incompréhensions récurrentes plutôt qu’un score flatteur. Une personne peut identifier le faux support mais ignorer quoi faire si elle a déjà communiqué un mot de passe. Ajoutez alors un message de réaction : conserver les preuves, changer les mots de passe compromis et signaler les messages ou sites frauduleux, conformément aux conseils de Cybermalveillance.gouv.fr. Si une phrase de récupération ou une clé privée a été exposée, considérez le portefeuille comme compromis et demandez rapidement une assistance auprès d’un canal de confiance ; changer un mot de passe ne protège pas à lui seul les actifs contrôlés par cette clé.
Diffuser les messages et mesurer autre chose que leur portée
Adaptez la forme au canal sans modifier le fond. Une publication courte peut mettre en avant le réflexe immédiat, tandis qu’une page épinglée rassemble les explications, les sources et les contacts officiels. Dans un salon communautaire, les modérateurs peuvent reprendre une réponse prévalidée ; dans une newsletter, un exemple fictif peut détailler le raisonnement. Veillez à ce que les adresses et les noms de canaux officiels soient faciles à retrouver sans passer par un message privé.
Les vues et les partages indiquent si le contenu circule, pas s’il est compris. Complétez-les par des indicateurs proportionnés : part des participants au test qui choisissent d’interrompre l’échange, nombre de questions montrant une confusion entre signature et autorisation, ou fréquence des demandes adressées au bon canal. Comparez, si possible, les réponses avant et après la diffusion sur les mêmes scénarios fictifs. Une hausse des signalements peut refléter une meilleure vigilance autant qu’une hausse des tentatives : elle ne prouve pas à elle seule un succès ou un échec.
Organisez aussi une boucle de mise à jour. Les modérateurs peuvent noter les nouveaux prétextes observés et les questions fréquentes, sans conserver inutilement les données des membres. Faites vérifier les changements techniques avant de modifier les supports, retirez les captures ou liens devenus inadaptés et indiquez quand une consigne a été revue. Une campagne utile n’est pas une liste définitive d’arnaques : elle donne aux utilisateurs des réflexes qu’ils peuvent appliquer face à des variantes imprévues.
Enfin, prévoyez une réponse simple pour les personnes qui pensent avoir agi trop vite. Orientez-les vers les canaux de support officiels et les ressources de signalement pertinentes, sans leur promettre de récupération des fonds ni leur demander leurs secrets. La qualité d’une campagne se juge aussi à sa capacité à aider après une erreur, avec calme et sans culpabilisation.